Hybrides DDoS Schutzschichten-Modell von PFALZKOM
Schutzschild für Ihre IT: Wie das hybride Schutzschichten-Modell von PFALZKOM DDoS-Attacken im Keim erstickt und warum ein einfacher Schutzwall im Cyberspace nicht mehr reicht
Wer seine Unternehmens-IT heute vor Angreifern schützen will, darf nicht mehr in simplen Mauern denken. Moderne Cyber-Attacken sind hochgradig dynamisch, anpassungsfähig und oft mehrgleisig aufgebaut. Während ein Angriffsvektor versucht, die Internetbandbreite zu überschwemmen, zielt ein anderer zeitgleich darauf ab, die Anwendungsserver durch gezielte, scheinbar legitime Abfragen lahmzulegen.
Nachdem wir im letzten Artikel die strategische Bedeutung eines Überlastungsschutzes beleuchtet haben, tauchen wir heute tiefer in die technische Architektur des neuen PFALZKOM DDoS Schutzes ein. Das Geheimnis liegt in einem hybriden Mehrschichten-Modell, das wir in enger Kooperation mit dem deutschen Marktführer Myra Security realisiert haben. Ein entscheidender Clou dabei: Ein wesentlicher Teil dieser Verteidigungslinie wird direkt in den souveränen, software- und hardwareseitig hochgerüsteten Rechenzentren von PFALZKOM betrieben.
Das Prinzip der Verkehrsreinigung: Was ist ein Scrubbing-Center?
Um zu verstehen, wie das Schichten-Modell funktioniert, hilft die Metapher einer modernen Wasserfilteranlage. Anstatt ungefiltertes Rohwasser direkt in die Leitungen der Endverbraucher fließen zu lassen, wird es zuerst durch verschiedene Filterstufen gereinigt.
Beim DDoS Schutz nennen IT-Experten dieses Verfahren Traffic Scrubbing (Verkehrsreinigung). Der gesamte ankommende Datenstrom für Ihre IP-Adressen oder Domains wird kontinuierlich oder im Akutfall über unsere Schutzschichten umgeleitet. Dort analysieren Hochleistungs-Filteralgorithmen jedes einzelne Datenpaket in Millisekunden. Bösartige Daten werden sofort isoliert und verworfen, während der legitime Datenverkehr ohne spürbare Verzögerung an Ihre Server weitergeleitet wird.
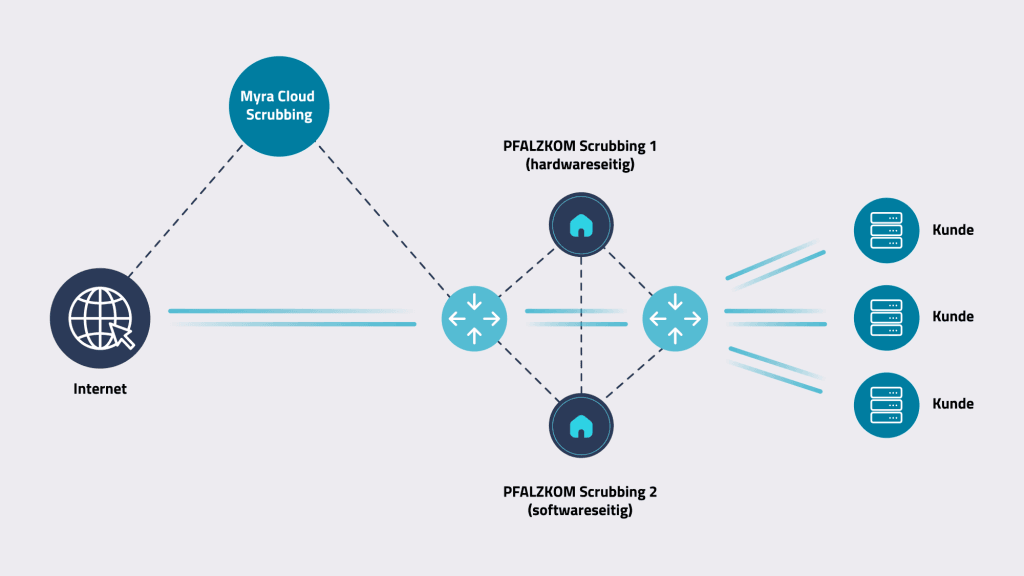
Die Schutzschichten im Detail: Lokale Präzision trifft globale Cloud-Power
Wie in der obigen Architektur-Grafik dargestellt, teilt sich unser Abwehrkonzept in zwei fundamentale, intelligent miteinander vernetzte Säulen auf, die unterschiedliche Angriffsarten auf den verschiedenen OSI-Schichten neutralisieren. Wir unterscheiden dabei zwischen dem grundlegenden Infrastrukturschutz (Layer 3 und 4) und spezialisierten Projekten auf der Anwendungsebene (Layer 7).
Schutzschicht 1: Das lokale OnPrem-Scrubbing im PFALZKOM-Rechenzentrum
Direkt in den Rechenzentren von PFALZKOM sind mehrere dedizierte, hochperformante Sicherheits-Appliances integriert, die sowohl software- als auch hardwareseitig optimal auf unsere Netzinfrastruktur abgestimmt ist. Diese lokale Schutzschicht überwacht mittels fortschrittlichem Monitoring die Traffic-Ströme in Echtzeit. Sobald vordefinierte Schwellenwerte überschritten werden, schaltet sich die Filterung vollautomatisch ein.
- Was wird hier gefiltert? Diese Schicht ist hochgradig granular. Sie wehrt Protokoll- und volumetrische Angriffe auf Netzwerkebene ab.
- Der PFALZKOM-Vorteil: Weil diese Appliance direkt bei uns im Rechenzentrum läuft, können wir auch kleine IP-Subnetze schützen. Kundendaten verbleiben innerhalb unserer physikalischen, regionalen Infrastruktur bzw. werden über unser Netz transportiert – ein unschätzbarer Vorteil für die Einhaltung strenger Datenschutz- und Compliance-Richtlinien (DSGVO).
Schutzschicht 2: Das globale Myra Cloud Scrubbing für extreme Volumina
Bei sogenannten volumetrischen Angriffen (z.B. UDP-Reflection- oder Flood-Attacken) werden so gigantische Datenmengen generiert, dass sie die physische Kapazität der Internet-Uplinks eines Rechenzentrums schlicht verstopfen würden.
In diesem Moment greift die zweite, vorgelagerte Schutzschicht in der Cloud. Über die Infrastruktur von Myra Security wird der Traffic bei extremen Überlastungswellen nahtlos über ein globales Netz aus hochkapazitären Scrubbing-Centern geleitet. Diese Cloud-Infrastruktur verfügt über große Bandbreiten-Kapazitäten und wehrt selbst extreme Angriffe (mit mehreren Terabit pro Sekunde) mühelos ab, noch bevor sie überhaupt in unser regionales Netzwerk gelangen.
Unabhängig von der klassischen Netzanbindung lassen sich hochkomplexe Schutzkonzepte für HTTP-/HTTPS-Anwendungen realisieren. Da dies technisch individuell zu gestalten ist, planen wir solche Projekte direkt mit Ihnen und unserem Partner Myra – exakt zugeschnitten auf Ihre Applikationslandschaft.
Die technischen Kernfunktionen und Ihre damit verbundenen Vorteile
Die Kombination aus lokaler Hardware-Präzision und globaler Cloud-Power ermöglicht ein Funktionsspektrum, das weit über die reine Angriffsabwehr hinausgeht:
- Advanced GeoIP Blocking & Rate Limiting: Sie können gezielt steuern, aus welchen Ländern oder Regionen Zugriffe auf Ihre Systeme erlaubt sind. Erwarten Sie keine Kunden aus bestimmten Übersee-Regionen, blockiert das System verdächtige IP-Kreise von dort proaktiv. Zudem reguliert das Rate Limiting, wie viele Anfragen eine einzelne IP in einem Zeitraum stellen darf, was Bots zuverlässig ausbremst.
- Echtzeit-Upstream-Monitoring: Das System behält Ihre Netzwerkanbindung rund um die Uhr im Auge. Bei Unregelmäßigkeiten oder akuten Bedrohungen greifen unsere Systeme automatisiert ineinander, um Ausfälle zu vermeiden und den Regelbetrieb zu sichern.
- Optional – Volle Transparenz durch detailliertes Reporting: Nach jeder abgewehrten Attacke (Mitigation) erhalten B2B-Kunden ein detailliertes, individuelles Reporting. Sie sehen exakt, wann der Angriff stattfand, welche Methoden (z.B. SYN-Flood oder HTTP-Targeting) genutzt wurden und wie stark die Angriffsspitze war. Das liefert wertvolle Argumente für Audits, Versicherungen oder die Geschäftsführung.
Fazit: Ihre digitale Lebensversicherung aus der Region
Der PFALZKOM DDoS Schutz verbindet das Beste aus zwei Welten: Die kompromisslose, globale Abwehrleistung einer KRITIS-zertifizierten Cloud-Plattform mit der maximalen Datensouveränität und Flexibilität eines regionalen Premium-Rechenzentrumsbetriebs direkt vor Ihrer Haustür.
Durch die feingliedrigen Schutzschichten und die Möglichkeit, selbst einzelne IP-Adressen hocheffektiv zu schützen, bieten wir eine maßgeschneiderte Sicherheitslösung für den anspruchsvollen B2B-Mittelstand. Machen Sie Ihre digitale Infrastruktur resilienter gegen Überlastungsattacken und sichern Sie die Uptime Ihrer Geschäftsprozesse.
Haben wir Ihr Interesse geweckt? Unsere Experten analysieren gerne gemeinsam mit Ihnen Ihre bestehende Infrastruktur und erstellen ein verbindliches und verlässliches Schutzkonzept. Sprechen Sie uns an!